

×

梆梆资讯
谨防新款MacBook成为黑灰产的福音
2020-11-24
M1:我变强了
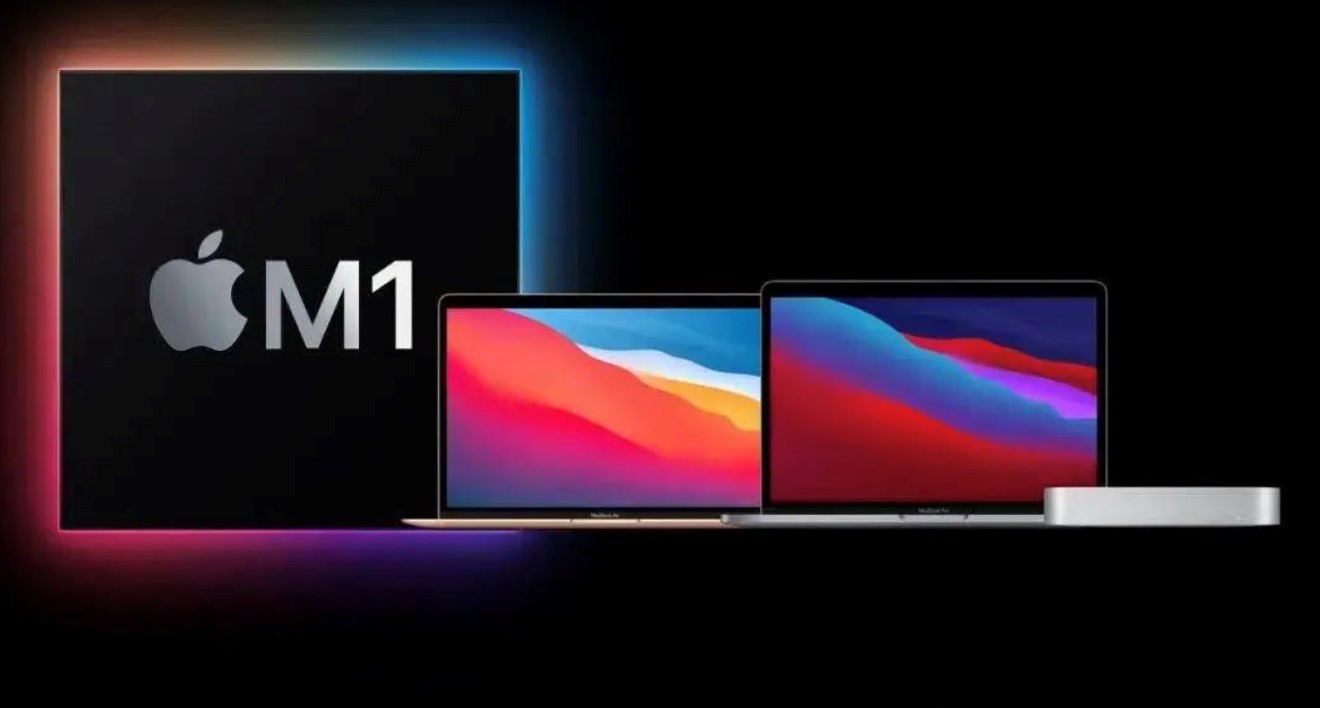
最近几天,苹果的M1处理器各种刷屏,最新搭载M1芯片的MacBook Air、MacBook Pro、以及Mac Mini已经开卖了,M1自研处理器使得这三款Mac产生了革命性的改变,在苹果M1芯片面前,旧款Mac所采用的X86架构Intel芯片,似乎变成了上个时代的产品。苹果表示,M1芯片专为Mac而设计,拥有强大的性能和惊人的能效表现,让Mac的体验向前跨越出一大步。在性能层面,M1芯片在单核性能上实现了针对Intel和AMD的碾压优势,多核层面也是卓尔不凡,总体上已经拥有了比肩Intel和AMD的实力。某种程度上,M1芯片从根本上刷新了人们对ARM芯片的认知,它可以在电脑性能上与Intel和AMD媲美。
苹果天然的生态优势同样也让M1大放“光彩”:在搭载M1芯片的新Mac上可以直接运行iOS上的应用。
M1:我变强了,漏洞也多了
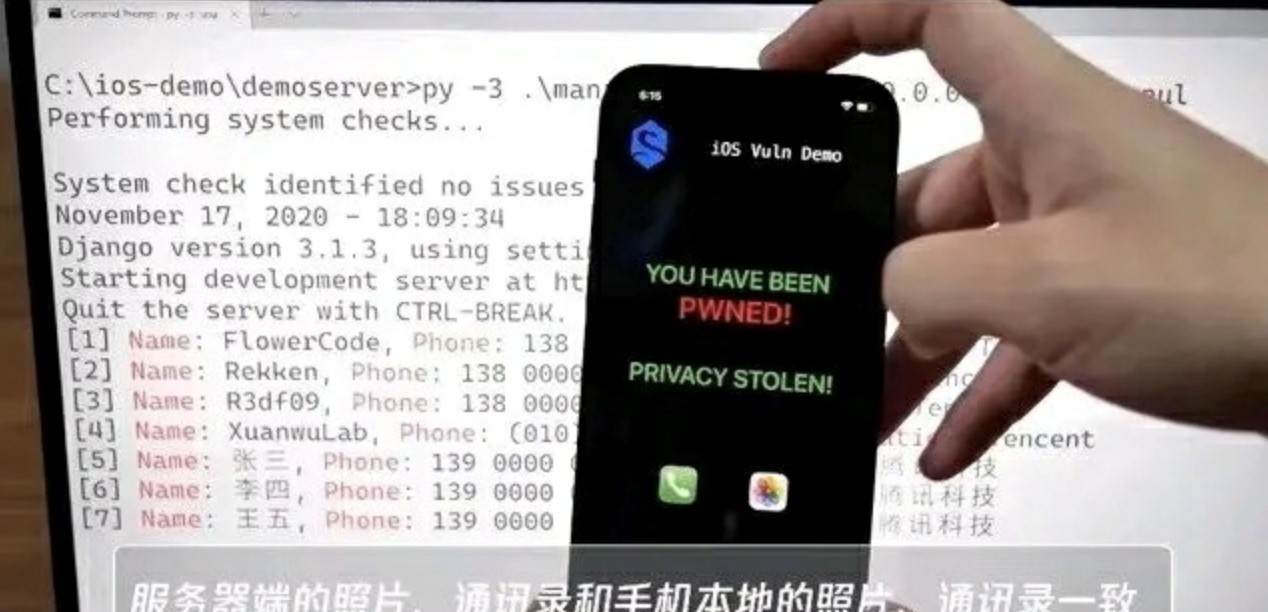
苹果这样做有极大的安全隐患,将会对现有移动应用的运营风控机制造成严重冲击。因为macOS是开放的,在Mac上用户和程序都允许获得系统root权限;而iOS是封闭的,在iPhone上用户和程序的权限受严格限制。这将导致iOS程序(移动端应用手机App)运行在macOS(苹果电脑Mac)上时,macOS程序能对iOS程序进行“降维打击”。
以iOS能得到的权限,它不可能得知macOS层的变化,这就留下了巨大漏洞:其一,开发者无法控制应用是否能够在Mac上运行,移动端的App一旦运行在苹果电脑上后,批量多开+代理+接码平台+自动测试框架,理论上来说攻击者可以做任何想做的坏事,事先做好的移动端风控策略将完全失效;其二,攻击者可以通过Mac对应用程序进行调试攻击,写一个root权限的macOS程序,注入到iOS运行时里面,那么就可以对iOS程序进行自动操作,甚至读出、篡改iOS程序数据;其三,移动端App的用户隐私数据可以被随便读取、拿走甚至修改。原本在苹果手机不被越狱的情况下,App沙盒里的文件很难被获取,如今在Mac上运行的iOS App数据全都放在user目录里,普通权限即可直接查看。
移动端App运行在Mac上的漏洞如此巨大,那么想要将一个移动端App安装到苹果电脑上运行是不是很难?答案是:so easy!经实测,发现在搭载M1芯片的最新Mac上,就算没有在Mac的AppStore商店上架的应用,也可以依靠直接脱壳后的ipa在Mac上运行;更夸张的是,企业签名后的ipa包可以像执行exe一样方便,直接双击就能打开。
显然,苹果一心想打通Mac电脑与iOS手机平台,却忽视了其中潜在的安全问题。本该在iOS手机中受到保护的应用,现在却在Mac上“裸奔”(Android里的app经过简单的修改估计也可以直接用在M1的机器上,因为本质上都是ARM的硬件架构、都是类Unix)。像用户测试的那样,iPhone上被保护的应用在Mac上直接变成透明的,不仅会泄漏用户的隐私,也会被黑客、黑产抓到可乘之机,遗患无穷。
小梆:我劝攻击者耗子尾汁
苹果目前还没有对此事回应,估计企图利用漏洞的攻击者这几天要批量购买MAC用来薅羊毛、秒杀、刷单和抢购了。一个强劲的苹果电脑直接跑几百个App多开,以后做App攻击的成本会暴降,买几个MacBook就可以搞定。
能运行手机App的新款MacBook变成一个“超大号移动端”,这给iOS和Android端手机应用的安全带来巨大挑战。就此,梆梆安全提出如下保护策略:一是监测应用的运行环境风险,当监测到应用在Mac上运行时,及时告警并设置防护策略;二是监测应用运行时的攻击行为,主要包括:应用调试、多开、黑盒调用、流量劫持等,及时阻断拦截黑客攻击;三是监测敏感异常操作,通过大数据分析提前预警,有效关注和处置异常用户。搭载M1芯片的新Mac漏洞让黑客和黑产团伙兴奋不已,不过,相信在梆梆安全移动应用安全监测平台的监测和防护之下,攻击者一定无计可施、无所遁形。
Copyright ©2022. All Rights Reserved 京ICP证160618号 京ICP备11006574号-1


